前回は、Terraform で Compute を作り、cloud-init で SSH の準備を済ませました。今回は、その Compute に Ansible で Web サーバーに必要なものを入れ、インターネットからページが見えるところまで進めます。
今回すること
Terraform で作ったのは、OCI のリソース(ネットワークと Compute)までです。Compute の中は、まだ何も入っていない Oracle Linux 9 です。今回は、Compute の中を Ansible で設定し、Web サーバーにします。
図1 本検証で作成するWebサービス構成
| すること | 使う Ansible のモジュール | 理由 |
|---|---|---|
Web サーバーのソフト(Apache HTTP Server、パッケージ名 httpd)を入れる |
dnf |
Oracle Linux 9 のパッケージは dnf で入れる |
トップページ index.html を置く |
copy |
ページが見えたことを、自分で書いた文字で確かめる |
httpd を起動し、再起動の後も立ち上がるようにする |
service |
入れただけでは、Web サーバーは動かない |
| OS のファイアウォールで HTTP を許す | firewalld |
OCI のイメージは、OS のファイアウォールで SSH 以外を止めている |
モジュールは、Ansible が「パッケージを入れる」「ファイルを置く」などの作業をするための部品です。Ansible は、モジュールを SSH で Compute に送り、Compute の中で動かします。
2つの関所
Web サーバーにインターネットから届くには、次の2つの関所を通る必要があります。
| 関所 | 場所 | 今の状態 |
|---|---|---|
| セキュリティ・リスト | OCI のサブネット | 6回目で、HTTP(80番)をどこからでも許してある |
| OS のファイアウォール(firewalld) | Compute の中の Oracle Linux | SSH だけを許している。今回、Ansible で HTTP を許す |
OCI の公式ドキュメントでは、OCI が用意するイメージから作った Compute は、OS のファイアウォールで SSH だけを許す設定になっています。セキュリティ・リストで80番を開けていても、OS のファイアウォールで止まると、ページは見えません。
Ansible の考え方
Ansible は、設定したいことを「Playbook」という YAML のファイルに書きます。Playbook には、どのサーバーに、どの順に、何をするかを書きます。
1回目で、Ansible は「命令型の例として紹介されることが多いが、宣言型の考え方も取り入れている」と書きました。Playbook は上から順に実行されます。一方で、1つ1つの作業は「httpd が入っている」「httpd が動いている」のように、あるべき状態で書きます。すでにその状態なら、Ansible は何も変えません。今回の最後に、このことを確かめます。
Ansible は、設定する側(今回は Cloud Shell)にだけ入っていれば動きます。設定される Compute には、SSH で入れることと、Python があることだけが要ります。Compute に専用のソフトを入れる必要はありません。Cloud Shell には、Ansible がはじめから入っています(2回目で確かめた版は 2.9.27)。この検証では、この版で進めます。
設定ファイルを書く
Cloud Shell で、Ansible 用のフォルダを作り、その中に移ります。フォルダは、6回目で作った vcn、前回作った compute と並べます。
mkdir -p ~/iac-intro/ansible
cd ~/iac-intro/ansible
~/iac-intro/
├── vcn/
├── compute/
└── ansible/
    ├── inventory.ini
    └── site.yml
inventory.ini を書きます。
インベントリは、Ansible が設定するサーバーの一覧です。どのサーバーに、どのユーザーと鍵で入るかを書きます。
vi inventory.ini
[web]
iac-intro-web ansible_host=<公開 IP>

[web:vars]
ansible_user=ansible
ansible_ssh_private_key_file=~/.ssh/iac-intro
ansible_python_interpreter=/usr/bin/python3
<公開 IP> には、前回の apply で表示された public_ip を入れます。前回の値を見失ったときは、compute のフォルダで terraform output public_ip を実行すると、もう一度表示されます。
| 書いたこと | 意味 |
|---|---|
[web] |
グループの名前。Playbook では、このグループを相手に指定する |
iac-intro-web |
Ansible の中での呼び名。Compute の表示名と合わせた |
ansible_host |
実際に接続する先(公開 IP) |
ansible_user |
SSH で入るユーザー。前回、cloud-init で作った ansible |
ansible_ssh_private_key_file |
SSH の秘密鍵。前回作った ~/.ssh/iac-intro |
ansible_python_interpreter |
Compute の中で使う Python の場所。Oracle Linux 9 では /usr/bin/python3 |
[web:vars] は、web のグループのサーバーすべてに使う値をまとめて書く書き方です。
site.yml を書きます。
vi site.yml
- name: Web サーバーを用意する
  hosts: web
  become: yes
  tasks:
    - name: httpd を入れる
      dnf:
        name: httpd
        state: present

    - name: トップページを置く
      copy:
        dest: /var/www/html/index.html
        content: |
          <!DOCTYPE html>
          <html lang="ja">
          <head><meta charset="utf-8"><title>iac-intro</title></head>
          <body><h1>Hello from iac-intro-web</h1><p>Ansible で設定した Web サーバーです。</p></body>
          </html>
        owner: root
        group: root
        mode: "0644"

    - name: httpd を起動し、再起動の後も立ち上がるようにする
      service:
        name: httpd
        state: started
        enabled: yes

    - name: OS のファイアウォールで HTTP を許す
      firewalld:
        service: http
        permanent: yes
        immediate: yes
        state: enabled
| 書いたこと | 意味 |
|---|---|
hosts: web |
インベントリの web のグループを相手にする |
become: yes |
管理者(root)の権限で作業する。前回、ansible にパスワードなしの sudo を許したので、ここで止まらない |
tasks |
上から順に行う作業。name は、実行中の表示に使われる説明 |
state: present |
httpd が入っている状態にする。すでに入っていれば何もしない |
/var/www/html/index.html |
httpd が、はじめにページを探す場所に置く |
state: started、enabled: yes |
今動いている状態にし、Compute を再起動しても立ち上がるようにする |
permanent: yes、immediate: yes |
再起動の後も残る設定にし、今すぐにも効かせる |
Playbook を実行する
つながることを確かめる
Playbook を流す前に、Ansible が Compute に入れることを確かめます。
ansible -i inventory.ini web -m ping
-i で使うインベントリを、web で相手のグループを、-m ping で使うモジュールを指定します。ping のモジュールは、SSH で入り、Python が動くかを確かめます。ネットワークの ping(ICMP)とは別のものです。
iac-intro-web | SUCCESS => {
    "changed": false,
    "ping": "pong"
}
SUCCESS と "ping": "pong" が表示されれば、Ansible は Compute に入れています。前回、Cloud Shell から SSH で入ったときに接続先を信用したので、ここでは接続先の確認を聞かれません。
UNREACHABLE! と Connection timed out が表示されたときは、Cloud Shell の画面上部の「ネットワーク」が「パブリック」になっているかを確かめます。Cloud Shell を開き直すと、既定の「OCIサービス・ネットワーク」に戻っていることがあります(6回目の図2)。パブリックにしても失敗するときは、Cloud Shell の IP が変わっていないかを前回の手順で確かめます。
実行する
ansible-playbook -i inventory.ini site.yml
Ansible は、tasks を上から順に実行し、1つずつ結果を表示します。
最初の httpd を入れる は、パッケージの一覧を取ってくるため、数分かかることがあります。その間、表示は止まったように見えます。
PLAY [Web サーバーを用意する] **************************************************

TASK [Gathering Facts] *********************************************************
ok: [iac-intro-web]

TASK [httpd を入れる] **********************************************************
changed: [iac-intro-web]

TASK [トップページを置く] ******************************************************
changed: [iac-intro-web]

TASK [httpd を起動し、再起動の後も立ち上がるようにする] ************************
changed: [iac-intro-web]

TASK [OS のファイアウォールで HTTP を許す] *************************************
changed: [iac-intro-web]

PLAY RECAP *********************************************************************
iac-intro-web              : ok=5    changed=4    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
結果の表示には、次の3つがあります。
| 表示 | 意味 |
|---|---|
ok |
すでにあるべき状態だったので、何も変えなかった |
changed |
あるべき状態にするために、変えた |
failed |
失敗した。その後の作業は行われない |
1回目は、4つの作業がどれも changed になります。最後の PLAY RECAP の行に、作業ごとの数がまとめて表示されます。
この例では ok=5、changed=4 です。ok の5には、Ansible が最初に Compute の情報を集める作業(Gathering Facts)も入っています。この作業は何も変えないため、ok に数えられます。
ページを見る
まず Cloud Shell から、ページが返るかを確かめます。
curl http://<公開 IP>/
<!DOCTYPE html>
<html lang="ja">
<head><meta charset="utf-8"><title>iac-intro</title></head>
<body><h1>Hello from iac-intro-web</h1><p>Ansible で設定した Web サーバーです。</p></body>
</html>
site.yml に書いた HTML が返れば、Web サーバーは動いています。
次に、手元の PC のブラウザで http://<公開 IP>/ を開きます。
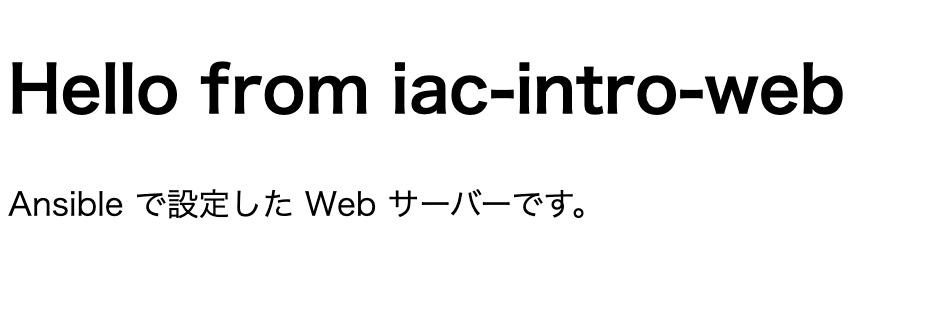
図2 ブラウザで開いたトップページ
ページが見えなければ、2つの関所を順に確かめます。セキュリティ・リストに80番の許可があるか(6回目の図7)と、Playbook の最後の作業が failed になっていないかです。
もう一度実行する
同じ Playbook を、もう一度実行します。
ansible-playbook -i inventory.ini site.yml
PLAY [Web サーバーを用意する] **************************************************

TASK [Gathering Facts] *********************************************************
ok: [iac-intro-web]

TASK [httpd を入れる] **********************************************************
ok: [iac-intro-web]

TASK [トップページを置く] ******************************************************
ok: [iac-intro-web]

TASK [httpd を起動し、再起動の後も立ち上がるようにする] ************************
ok: [iac-intro-web]

TASK [OS のファイアウォールで HTTP を許す] *************************************
ok: [iac-intro-web]

PLAY RECAP *********************************************************************
iac-intro-web              : ok=5    changed=0    unreachable=0    failed=0    skipped=0    rescued=0    ignored=0
2回目は、どの作業も ok になり、changed は0になります。Compute はすでにあるべき状態なので、Ansible は何も変えません。何度実行しても同じ状態になる性質を「冪等性(べきとうせい)」と呼びます。Terraform で、変えていないリソースが plan に出てこなかったのと同じ考え方です。
最後に
今回の構成は、検証のために、できるだけ簡単な形にしています。そのため、安全なアクセスを行う対策を行っていません。
昨今の状況を鑑み、検証が終わったら速やかに環境を停止してください。
次回
次回は、この検証で作った Compute とネットワークを、terraform destroy で片付けます。
この記事の手順は、Ansible の公式ドキュメント(2.9)と、OCI・Oracle Linux の公式ドキュメントを基にしています。