前回は、この検証で使う Cloud Shell を開き、Terraform が使えることを確かめました。今回は、この検証で作る OCI の環境の全体像を示し、その準備として、作業用のコンパートメントを作ります。
この検証で作る OCI の環境
この検証では、OCI の東京リージョンに、インターネットから見られる Web サーバーを1台作ります。作業はすべて Cloud Shell から行います。Terraform で OCI のリソースを作り、Ansible でサーバーの中を設定します。
図1 この検証で作る OCI の環境
図のうち、コンパートメントは今回、画面から作ります。その中の VCN・サブネット・Web サーバーは、Terraform で作ります。
始める前に
この検証は、OCI のテナンシ(OCI の契約の単位)がすでにある前提で進めます。テナンシがまだない場合は、OCI 公式の無料トライアル(https://www.oracle.com/jp/cloud/free/)から作れます。
コンパートメントとは
OCI では、リソースを「コンパートメント」という入れ物に分けて置きます。コンパートメントは、リソースを整理し、ほかのリソースと分けて管理するための仕組みです。
テナンシには、最初から「ルートコンパートメント」が1つあります。その下に、目的ごとのコンパートメントを作れます。
この検証では、専用のコンパートメントを1つ作り、作るリソースはすべてそこに置きます。分けておくと、次のような利点があります。
- 検証で作ったものと、ほかのリソースが混ざらない
- 権限を、そのコンパートメントの中だけに絞って与えられる
- 後片付けのときに、消す対象がはっきりする
図のように、権限はポリシーで与え、その範囲をコンパートメントで絞ります。
図2 テナンシの中のコンパートメントと権限
コンパートメントを作る
コンパートメントは、コンソールから作ります。
- ナビゲーションメニューを開き、「アイデンティティとセキュリティ」を選び、「コンパートメント」を選ぶ
- 「コンパートメントの作成」ボタンを押す
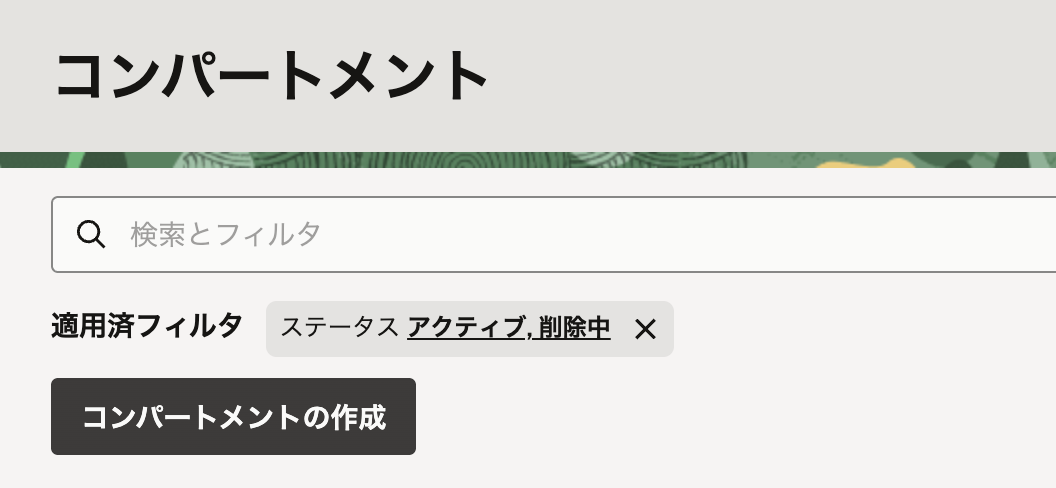
図3 コンパートメントの一覧の画面
- 次の項目を入れる
| 項目 | 入れる値 | 決まり |
|---|---|---|
| 名前 | iac-intro |
親のコンパートメントの中で一意。英数字・ピリオド・ハイフン・アンダースコアで100文字まで |
| 説明 | IaCの検証で使う |
後から変えられる |
| 親コンパートメント | ルートコンパートメント | 作る場所 |
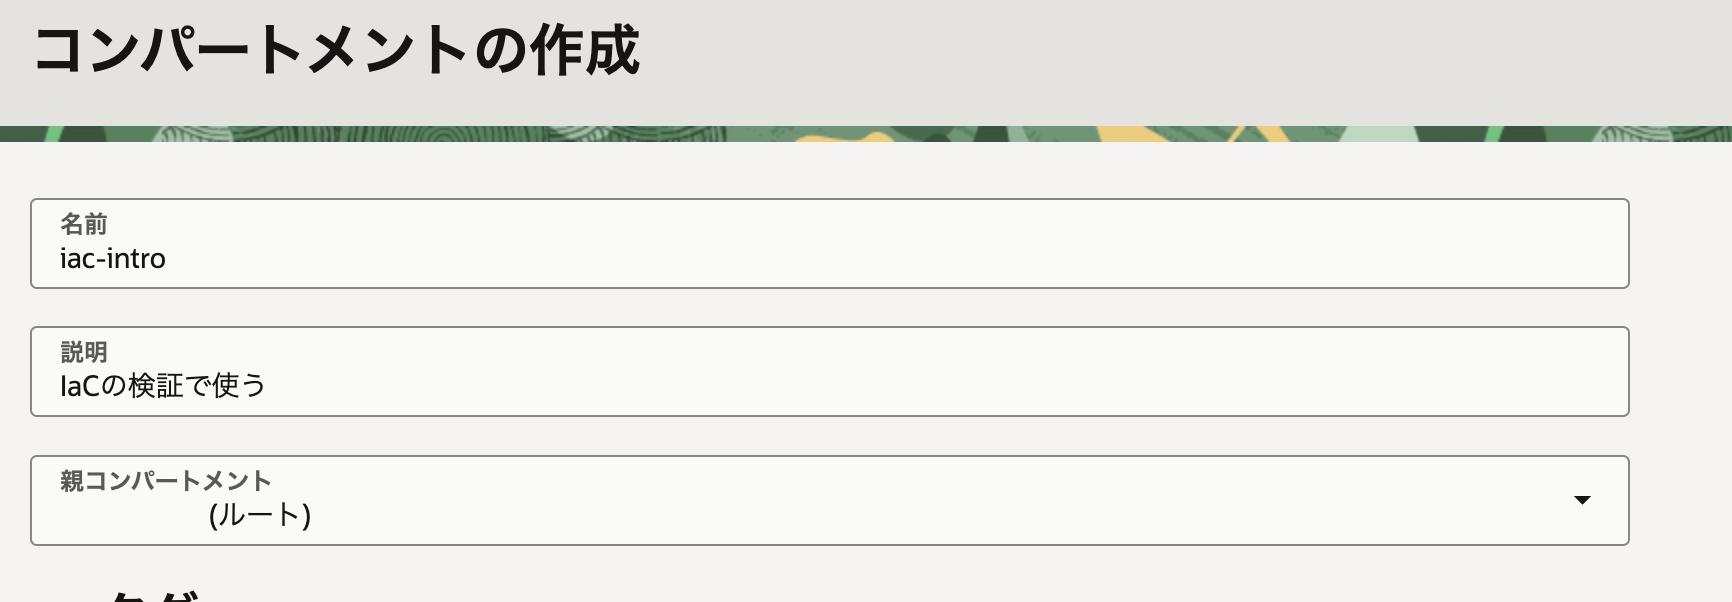
図4 コンパートメントの作成の画面(項目を入れたところ)
- 「コンパートメントの作成」ボタンを押す
OCID を控える
作ったコンパートメントには、OCID という ID が自動で付きます。OCID は、OCI のリソースを一意に指す ID で、ocid1.compartment.oc1.. で始まる長い文字列です。
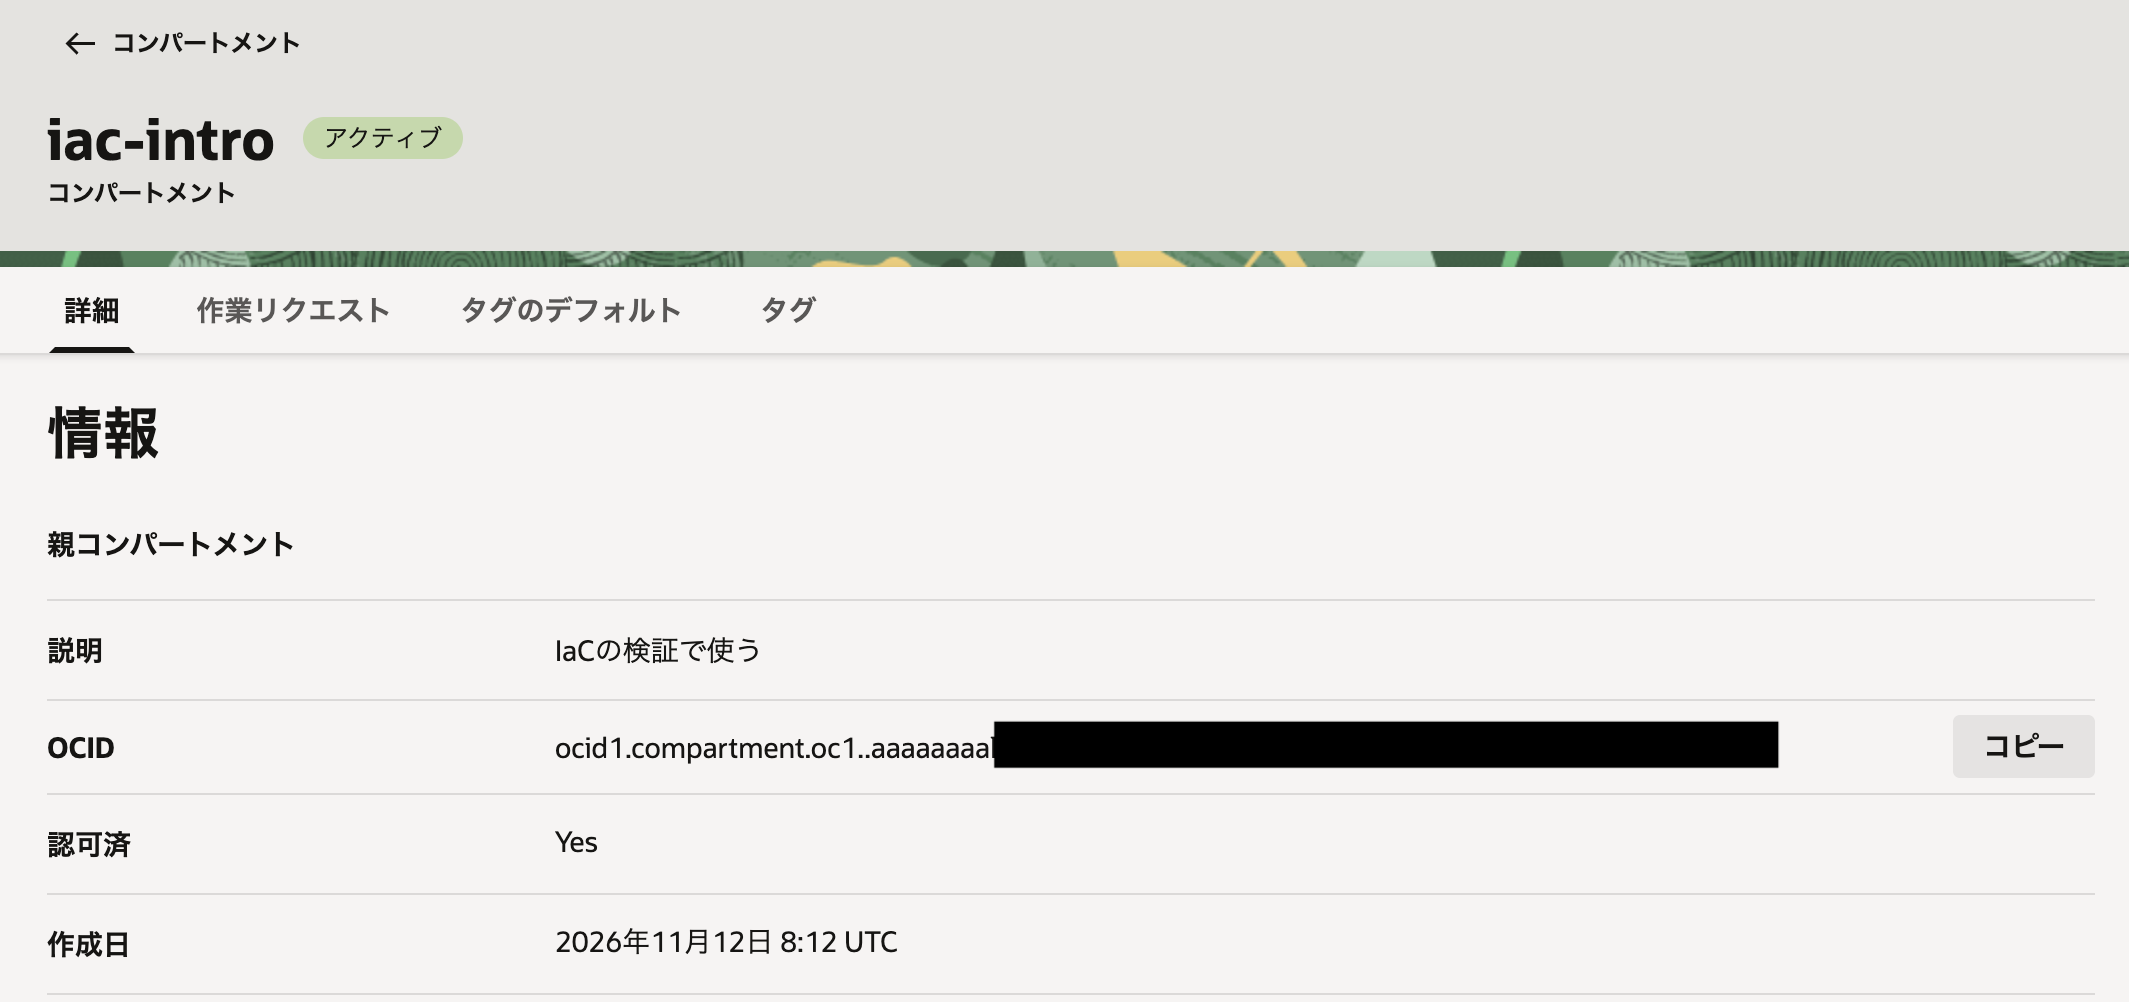
図5 コンパートメントの詳細の画面(OCID とコピー)
次回、Terraform の設定ファイルで「どのコンパートメントに作るか」を指定するときに、この OCID を使います。コンパートメントの一覧で作ったコンパートメントを開き、OCID の「コピー」を押して控えておきます。
検証用のユーザーとグループを作る
次の操作は、Administrators グループのユーザーで行います。グループ、ユーザー、ポリシーの順に作ります。
グループを作る
- ナビゲーションメニューを開き、「アイデンティティとセキュリティ」を選び、「ドメイン」を選ぶ
- ドメインの一覧で「Default」を選ぶ
- 「ユーザー管理」タブを開き、「グループ」の欄で「グループの作成」ボタンを押す
- 名前に
iac-intro-verification、説明にIaCの検証で使うを入れる
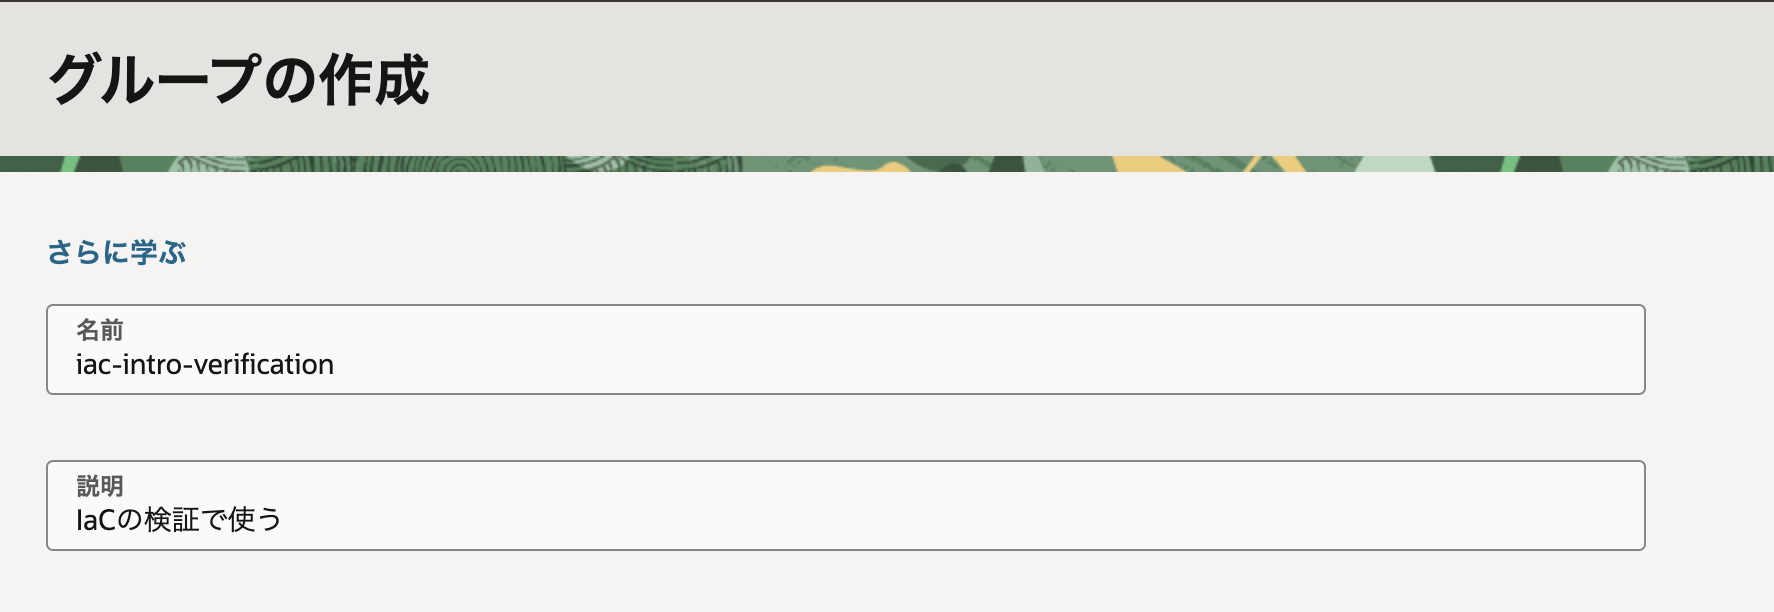
図6 グループの作成の画面
- 「作成」ボタンを押す
ユーザーを作る
- 同じドメインの「ユーザー管理」タブで、「ユーザー」の欄の「作成」ボタンを押す
- 次の項目を入れる
- 「作成」ボタンを押す
| 項目 | 入れる値 |
|---|---|
| 名・姓 | 名 verification、姓 user |
| 「ユーザー名として電子メール・アドレスを使用」 | オンのままにする |
| ユーザー名/電子メール | 自分が受け取れるメールアドレス |
| グループ | iac-intro-verification にチェックを入れる |
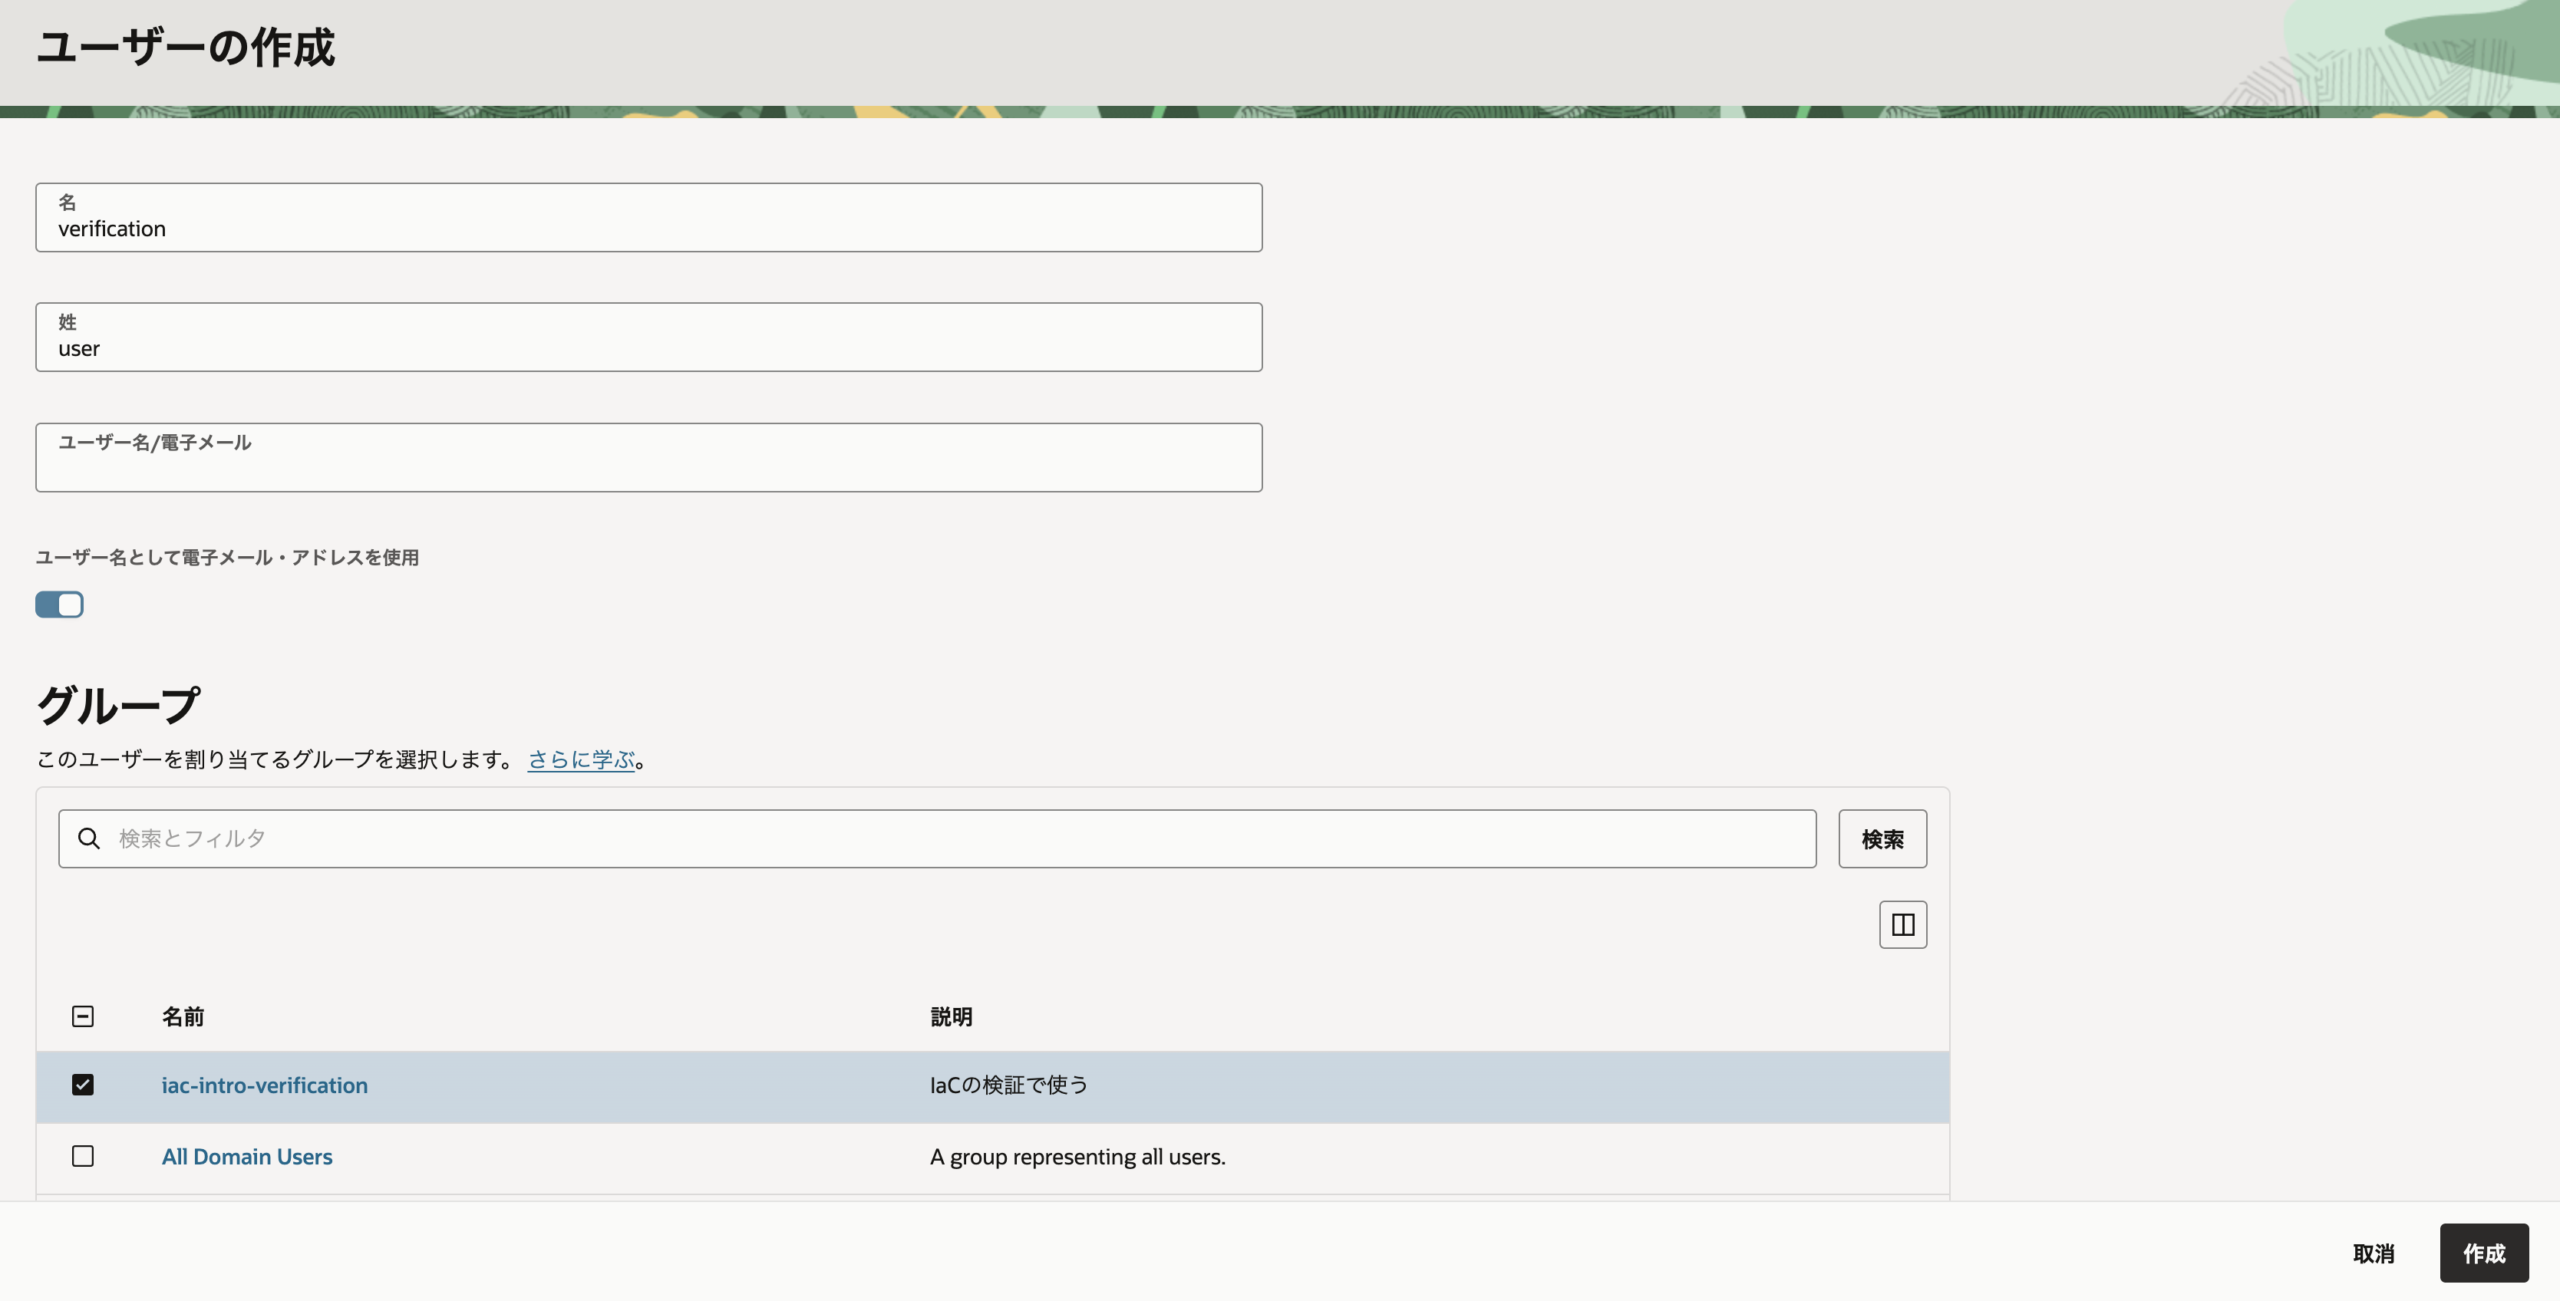
図7 ユーザーの作成の画面
入れたメールアドレスに、パスワードを設定するためのメールが届きます。
ポリシーを作る
テナンシを作ったときの管理ユーザーは、Administrators グループに入っています。Administrators には、テナンシ全体を管理できる権限が付いていて、この権限は変えられません。
そのため、検証の作業は、Administrators に入っていない別のユーザーで行います。
ルートコンパートメントに、次の3文をポリシーとして作ります。
この検証では、ネットワークのほかに Web サーバーなども作ります。そこで、検証用のユーザーとグループを作り、iac-intro の中のすべてのリソースを管理できる権限を与えます。権限が届くのは、iac-intro の中だけです。
Allow group iac-intro-verification to use cloud-shell in tenancy
Allow group iac-intro-verification to use cloud-shell-public-network in tenancy
Allow group iac-intro-verification to manage all-resources in compartment iac-intro
1文目は、Cloud Shell を使う権限です。Cloud Shell の権限は、コンパートメント単位では与えられず、テナンシ単位で与えます。
2文目は、Cloud Shell からインターネットに出る権限です。Terraform は、terraform init のときにインターネットから provider を取得します。この権限がないと、Cloud Shell は OCI のサービスにしか届かず、terraform init が止まります。
3文目は、iac-intro の中のすべてのリソースを管理する権限です。
- コンソールのメニューで「アイデンティティとセキュリティ」を開き、「アイデンティティ」の中の「ポリシー」を選ぶ
- 「リスト範囲」で、ルートコンパートメントが選ばれていることを確かめる
- 「ポリシーの作成」ボタンを押す
- 次の項目を入れる
| 項目 | 入れる値 |
|---|---|
| 名前 | iac-intro-verification-policy |
| 説明 | IaCの検証で使う |
| ステートメント | 「手動エディタの表示」を選び、上の3文を貼り付ける |
- 「作成」ボタンを押す
作ったら、検証用のユーザーでコンソールにログインし直します。次回からの作業は、このユーザーで開いた Cloud Shell で行います。
Terraform から操作するための権限
Cloud Shell の Terraform は、ログインしているユーザーの権限で OCI を操作します。ユーザーに無い権限は、Terraform からも使えません。
OCI の権限は、「ポリシー」という文で、グループに与えます。ユーザーは、グループに入ることで権限を持ちます。
本来は、作るリソースに必要な最小限の権限だけを、ポリシーで与えるのが基本です。たとえば、iac-intro の中でネットワークのリソースを作るだけなら、次の1文で足ります。
Allow group <グループ名> to manage virtual-network-family in compartment iac-intro
この文は、「指定したグループに、iac-intro コンパートメントの中で、ネットワークのリソースを管理する権限を与える」という意味です。
virtual-network-family は、VCN やサブネットなど、ネットワークのリソースをまとめた種類の名前です。
次回
次回は、いよいよ Terraform でリソースを作ります。Cloud Shell で設定ファイルを書き、今回作ったコンパートメントに VCN を作って、消すところまでを通します。
この記事のコンパートメントとポリシーの説明は、OCI の公式ドキュメントを基にしています。